發生了什麼:法院命令下扣押網域、停用帳號
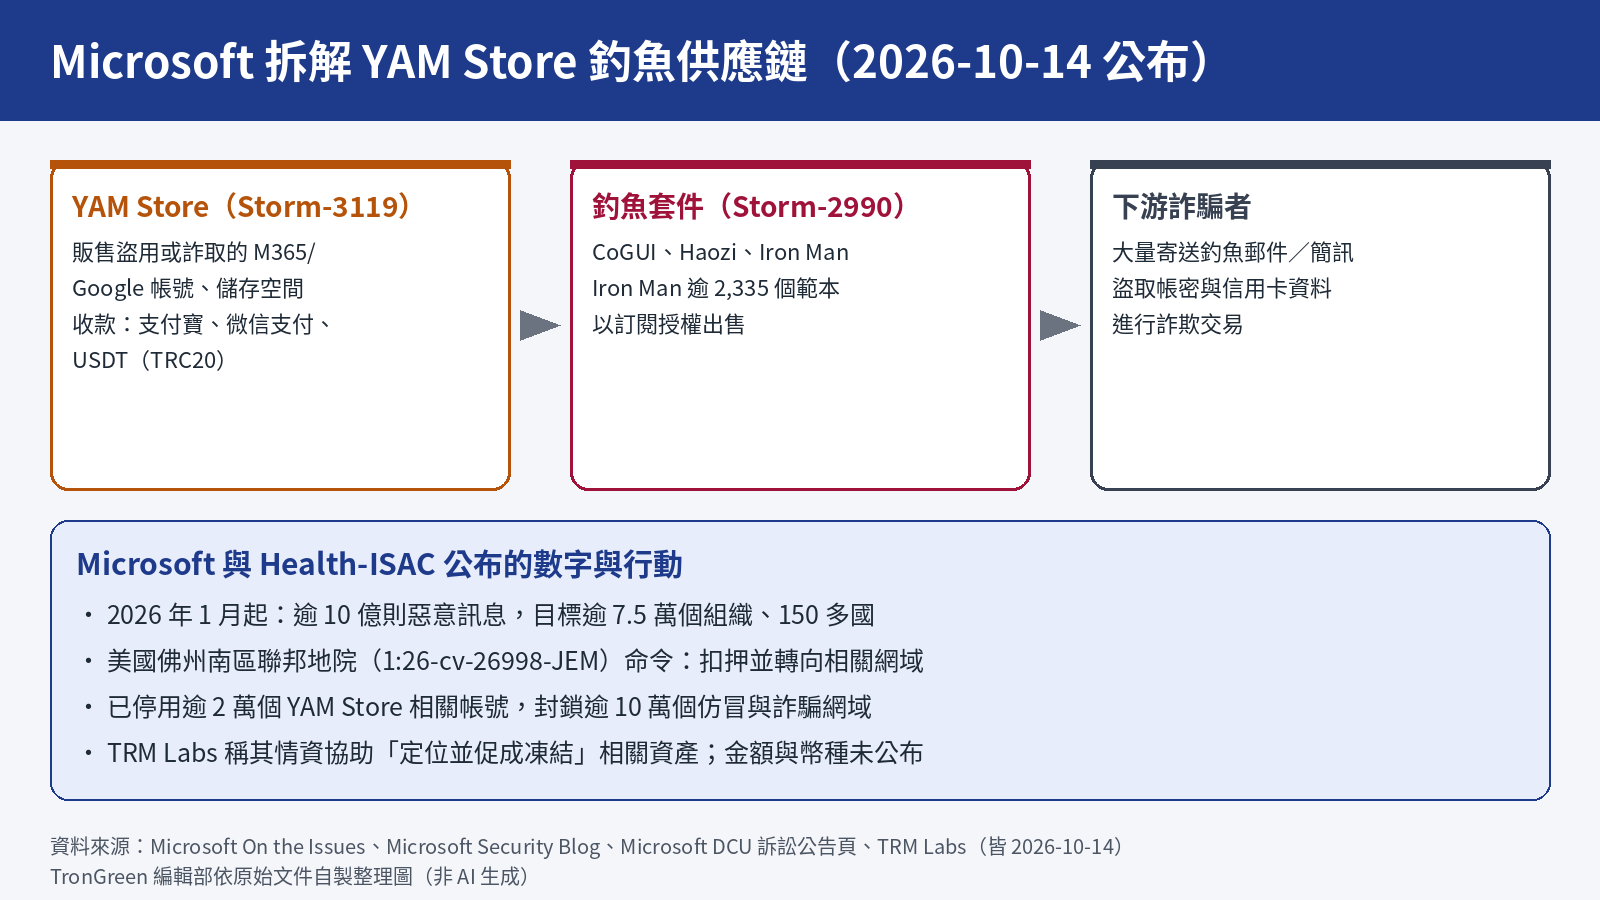
Microsoft 數位犯罪部門(Digital Crimes Unit,DCU)與醫療產業資安情資分享組織 Health-ISAC 在 2026 年 10 月 14 日公布,正在拆解一個中文網路犯罪市場的三個組成部分:YAM Store、CoGUI 與 Iron Man。Microsoft 表示,依據美國佛羅里達州南區聯邦地方法院的命令,雙方已扣押並轉向支撐這些服務的網域,並已停用超過 2 萬個與 YAM Store 相關的帳號、封鎖超過 10 萬個用於仿冒與詐騙的網域。
依 Microsoft 的說法,自 2026 年 1 月起,這三項服務合計促成超過 10 億則惡意訊息,目標涵蓋 150 多個國家、超過 7.5 萬個組織,其中超過 7.5 億則鎖定 Microsoft 客戶,並為經營者帶來數千萬美元收入。調查起源於 2025 年底日本警察廳向 Microsoft 通報針對日本民眾的惡意訊息活動,後續參與者包括日本網路犯罪對策中心(JC3)、Resecurity、Cloudflare、Oracle、Proofpoint 與 TRM Labs,Microsoft 也與美國特勤局及其他國際執法單位分享情資。以上數字均為當事方說法,本站無法獨立驗證。
Microsoft DCU 的訴訟公告頁顯示,案號為 1:26-cv-26998-JEM,原告為 Microsoft Corporation 與 Health-ISAC, Inc.,被告為「Yang Jian d/b/a Yam Store, Inc.」及 10 名不具名被告,公告首日為 10 月 14 日。Microsoft 已取得暫時禁制令(TRO),並尋求初步禁制令與最終判決;公告頁列出的多項法院命令標示為密封(Sealed)。這是民事訴訟,指控尚未經法院實體審理。
YAM Store 與釣魚套件如何運作
Microsoft 威脅情報團隊把 YAM Store 編號為 Storm-3119,定位為「初始存取掮客」:它販售在 Microsoft、Google 等業者平台上遭入侵或以詐欺手法取得的雲端環境,並以自動化工具找出過期的環境或組織名稱,劫持 Microsoft 365 與 Azure 教育版租戶,取得管理權限後把帳號、授權與儲存空間當成商品轉賣。除了接管既有租戶,Microsoft 也指出 Storm-3119 會另行建立詐欺性組織與配套網站來開設租戶,可能利用 AI 生成內容與偽造文件,讓不存在的「非營利組織」看起來像真的。
下游是 Microsoft 編號為 Storm-2990 的釣魚套件開發者,產品包括 CoGUI、Haozi 與 2026 年 6 月開始在 YAM Store 上架的 Iron Man System。Microsoft 指出 Iron Man 內含超過 2,335 個釣魚範本,仿冒政府交通與停車罰款單位、執法機關、醫療、金融、運輸與零售品牌;套件具備地理圍籬、假驗證碼關卡等反偵測功能,並可透過 Telegram 即時通知操作者受害人輸入的帳密、信用卡資料與驗證碼。
Microsoft 與 TRM Labs 都強調,範本中出現某個品牌或政府機關,不代表該組織的系統遭入侵。
USDT(TRC20)在哪裡出現:只是收款管道之一,凍結細節未公開
與 TRON 直接相關的事實只有一句:Microsoft 威脅情報團隊在描述 YAM Store 的「店面與變現」階段時寫道,付款方式包括支付寶、微信支付與 USDT(TRC20),店面還支援下級經銷商層級。同一篇文章另提到,YAM Store 及相關釣魚套件業者接受包括 USDT 與以太幣在內的加密貨幣付款。也就是說,TRC20 版 USDT 是收款管道之一,不是唯一管道。
TRM Labs 自述,其情資是「定位並促成凍結該集團相關資產」的關鍵。但截至本站查閱的公開資料,Microsoft 與 TRM Labs 都沒有公布凍結金額、資產種類、所在區塊鏈、地址,也沒有說明是由穩定幣發行人、交易所或執法單位執行凍結。因此不能把這起行動解讀為「Tether 在 TRON 上凍結了多少 USDT」。
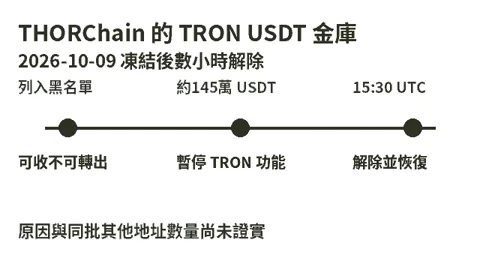
本站編輯分析:TRON 主網 USDT 合約具備發行人將地址列入黑名單的功能,本站已發布的 Tether 凍結 THORChain 在 TRON 上 145 萬 USDT、數小時後解除一文,即說明過此機制如何運作。一旦後續訴訟文件解封或當事方公布地址,就能在鏈上核對這些地址是否被列入黑名單及其餘額;在此之前,任何具體金額都應視為未經證實。另一方面,釣魚服務商採用 USDT(TRC20)收款,也再次顯示公有鏈穩定幣的便利性同樣會被犯罪組織利用,這也是各國監理機關要求發行人具備凍結與合規能力的背景之一。
對一般使用者與商家的實際意義
Microsoft 觀察到的釣魚訊息,多半以未繳過路費、交通罰單、包裹無法投遞、帳戶需重新驗證等理由製造急迫感。Microsoft 把「點選帶有官方品牌的連結」列為典型警訊,建議使用者向聲稱的寄件者核實,或直接致電該機構,不要依賴訊息中提供的連結;企業則應採用密鑰或多因素驗證、最小權限與零信任原則,並收緊全域管理員角色,因為 Storm-3119 曾取得全域管理員權限。
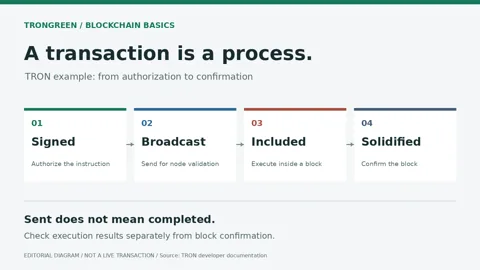
對持有 USDT 的使用者而言,這起案件提醒的重點不在鏈本身,而在社交工程:政府機關、物流業者或銀行一般不會透過簡訊連結要求以加密貨幣繳款,遇到要求以 USDT 支付「罰款」或「解凍費」的訊息應視為高風險訊號。鏈上轉帳一旦確認便無法由使用者自行撤回,即使資金事後被凍結,凍結也不等於退還給受害人。
尚待釐清的事
目前仍不清楚的包括:被凍結資產的規模與幣種、是否涉及 TRON 上的 USDT、被告是否到案應訴,以及法院何時就初步禁制令作出裁定。訴訟公告頁已列出起訴狀與多份聲明書,本站本次未逐一取得全文,若後續文件揭露鏈上地址或凍結細節,將以更新提案補充並附鏈上核對。